Что подготовить
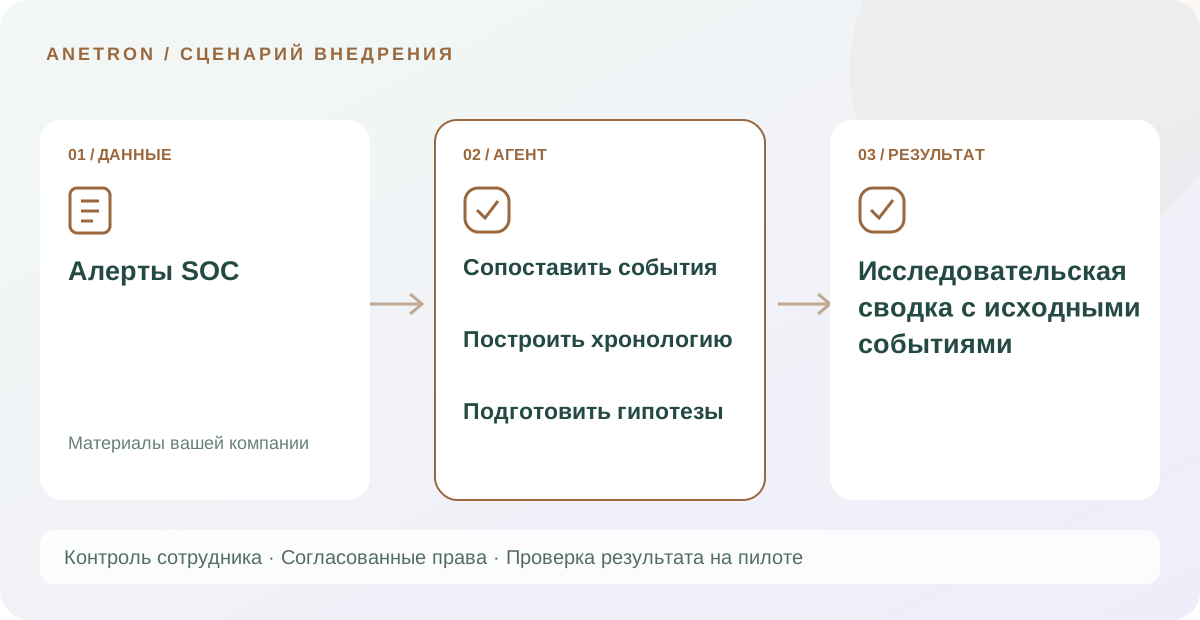
- Алерты SOC
- Разрешённые журналы
- Контекст активов
Уточняем формат, актуальность и доступность этих материалов на обследовании.
Связывает доступные сигналы и журналы для исследования подозрительной активности специалистом SOC.
Помогает специалистам исследовать подозрительную активность. Этот сценарий встраивается в ваш процесс с согласованными источниками, правами и правилами передачи сотруднику.
Блокировки, изменения прав и защитные действия не выполняются без установленной процедуры.
Уточняем формат, актуальность и доступность этих материалов на обследовании.
Состав обмена зависит от доступных интерфейсов, прав и условий выбранных сервисов.
Несколько сигналов относятся к одному активу в короткий период.
Аналитик получает временную линию и признаки, которые стоит проверить совместно.
Согласуем один рабочий маршрут, подготовим контрольные примеры и проверим результат до расширения. Измеряем: проверяемость связей и число ложных гипотез.
Блокировки, изменения прав и защитные действия не выполняются без установленной процедуры.
Специалист подтверждает выводы. Блокировки, выдача доступов и изменения защитных настроек требуют установленного согласования.
Обследование задачи, подготовка материалов, настройка сценария, интеграция согласованных систем и приёмка на контрольных примерах.
Стоимость рассчитываем по объёму задачи, подключениям и условиям сопровождения после обследования.
Алерты SOC, Разрешённые журналы, Контекст активов. На обследовании уточним формат, актуальность материалов и права доступа. Для первого пилота подбираем контрольные примеры из вашего процесса.
Исследовательская сводка с исходными событиями. Аналитик получает временную линию и признаки, которые стоит проверить совместно.
Критерий пилота: проверяемость связей и число ложных гипотез. Блокировки, изменения прав и защитные действия не выполняются без установленной процедуры.
Расскажите, какие материалы и системы уже используются. Определим возможности, результат пилота и порядок оценки стоимости.
Обсудить задачу ↗